

ساعدت Microsoft Azure على تخفيف بعض التعقيدات من خلال العرض الجديد Azure Virtual Desktop (AVD)، وتحديدًا الإصدار الأخير Spring 2020 المتاح ضمن Public Preview في يونيو.
Azure Virtual Desktop هو المكافئ السحابي المدمج لكلٍّ من البنية التحتية للأجهزة المكتبية الافتراضية (VDI)، وخدمة سطح المكتب البعيد Remote Desktop Service (RDS)، وتقنية App Virtualization. يُمكّنكم Azure Virtual Desktop من صيانة صورة سطح المكتب والتطبيقات والمستخدمين لديكم بكل سهولة. كما لم يعد عليكم القلق بشأن إدارة الموارد مثل بوابات RDS والترخيص وموازنة الأحمال.
فيما يلي أبرز خمس فوائد لخدمة Azure Virtual Desktop الجديدة في Azure:
إن حالات استخدام AVD لا حصر لها. على سبيل المثال، يمكن توفير أجهزة مكتبية افتراضية للموظفين العاملين عن بُعد بشكل آمن باستخدام Active Directory الحالي لديكم للمصادقة، مما يتيح للمستخدمين الوصول إلى سطح المكتب الخاص بهم من المنزل عبر الإنترنت.
هل لديكم تطبيق قديم (legacy application) ترغبون في نشره لمجموعة فرعية من المستخدمين؟ يمكن تثبيت التطبيقات على مضيف AVD ونشرها لمجموعة من المستخدمين بهدف تقليل الصيانة والإدارة إلى أدنى حد.
AVD هي خدمة عالمية من Azure. يمكن نشر مضيفات AVD في مناطق متعددة حول العالم لدعم المستخدمين لديكم على المستوى العالمي. إن القدرة على توفير أجهزة مكتبية افتراضية ضمن المناطق الجغرافية ذاتها للمستخدمين العاملين عن بُعد يضمن تجربة استخدام ممتازة.
هل لديكم قسم معيّن يتطلب قدرة حوسبة أعلى؟ من الممكن توفير SKUs مختلفة لأداء الحوسبة والتخزين لمجموعات مختلفة من المستخدمين.
يمكن نشر بيئات التدريب أو الاختبار باستخدام AVD لاختبار التطبيقات الجديدة أو إعدادات السياسات.
AVD ليست مخصصة فقط لمستخدمي وتطبيقات المؤسسات، بل يمكن أن تستخدمها أيضًا شركات البرمجيات لتوزيع نسخة سحابية (باستخدام نموذج SaaS) من تطبيقها على العملاء.
تتولى خدمة AVD إدارة البنية التحتية لـ RDS، لذا لا يتعين عليكم سوى إدارة المستخدمين والتطبيقات والأجهزة الافتراضية لديكم. يتم توفير مكوّنات RDS مثل Gateways وBrokers وLicenses من خلال خدمة AVD ولم تعد بحاجة إلى إدارة. وإذا كنتم تمتلكون تراخيص Microsoft 365 مسبقًا، فإنها تغطي ترخيص AVD لنظام Windows 10.
مع الإصدار الأخير من AVD (Spring 2020)، أصبحت مكوّنات AVD الآن موارد Azure Resource Manager (ARM) ويمكن إدارتها من خلال بوابة Azure أو عبر PowerShell. وهذا يجعل إدارة AVD أكثر ملاءمةً بكثير. على سبيل المثال، يمكن تعيين المستخدمين إلى أجهزة مكتبية شخصية أو إلى مجموعات (pools) من الأجهزة المكتبية من خلال البوابة ومن خلال عضويات مجموعات Azure Active Directory (Azure AD).
يتوفر التوسع الآلي (Automated scaling) لمجموعات AVD لتشغيل وإيقاف تشغيل مضيفات AVD بناءً على أعداد جلسات المستخدمين وساعات الذروة. وهذا يوفر التكاليف من خلال إيقاف تشغيل الأجهزة الافتراضية عندما لا تكون قيد الاستخدام وإعادة تشغيلها عند بدء المستخدمين بتسجيل الدخول.
كما تتوفر مراقبة تشخيصات AVD مع لوحات معلومات وتنبيهات لاستكشاف الأخطاء وإصلاحها في ما يخص الجهاز الافتراضي (VM) أو مشكلات المستخدمين.
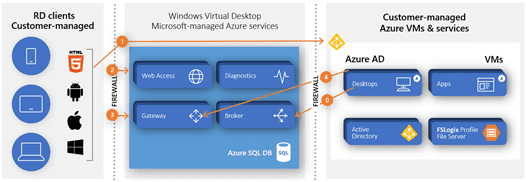
يمكن أن تكون مضيفات AVD تعمل بأنظمة Windows 10 Enterprise، أو Windows 7 Enterprise، أو Windows Server 2012R2، أو 2016، أو 2019. غير أن إحدى الفوائد الرئيسية لـ AVD هي توفر نظام التشغيل Windows 10 Enterprise Multi-Session.
يتيح هذا الدعم لنظام التشغيل لعدة مستخدمين تسجيل الدخول إلى جهاز افتراضي واحد يعمل بنظام Windows 10. وتسهم إمكانية تعدد الجلسات (multi-session) في تحقيق وفورات كبيرة في التكاليف مقارنةً بحلول VDI الأخرى. ففي حلول VDI القياسية، يتم تخصيص جهاز افتراضي واحد مخصص لكل مستخدم. في حين أنه عند استخدام Windows 10 multi-session مع AVD، يتم تعيين عدة مستخدمين إلى مجموعة (pool) من الأجهزة المكتبية، وبالتالي مشاركة الموارد (والتكاليف).
تستند عمليات نشر AVD دائمًا إلى نوع ما من صور الأجهزة الافتراضية، سواء أكانت صورة Azure marketplace قياسية أم «صورة ذهبية» (golden image) أنشأها فريق تقنية المعلومات لتلبية احتياجات الشركة.
وعندما يتعلق الأمر بـ «الصور الذهبية»، هناك جهد إداري كبير والكثير من العناصر المتحركة التي تدخل في إنشاء هذه الصور وصيانتها وتوزيعها مع تتبع جميع التغييرات؛ وقد يكون ذلك مهمة مرهقة ومستهلكة للوقت للشركات من أي حجم.
وهنا يأتي دور Microsoft Azure Shared Image Gallery وAzure DevOps لتوفير طريقة آلية وغير معقدة لإنشاء هذه «الصور الذهبية» وصيانتها ودعمها وتكرارها. تساعد Shared Image Gallery على تجاوز العديد من العقبات المرتبطة بإدارة الصور وتوزيعها في مختلف أنحاء العالم، مع توفير إدارة الإصدارات في مكان واحد. ومن بين الفوائد:
أما Azure Image Builder عبر Azure DevOps فيحل مشكلة إنشاء الصور الذهبية بطريقة آلية وقابلة للتكرار، ومن بين فوائد Azure Image Builder:
من أجل الاستخدام الفعّال لأجهزة سطح المكتب المجمعة (pooled) بنظام Windows 10 multi-session، فإن التخزين المشترك لملفات تعريف المستخدمين (user profiles) يعدّ ضرورة. فقد يصل المستخدم إلى جهاز افتراضي مختلف في كل مرة يسجل فيها الدخول إلى AVD، لذا يجب أن يكون ملف تعريف المستخدم الخاص به متاحًا وسريع الاستجابة.
FSLogix بالتكامل مع Azure File Storage يحل هذا التحدي بكفاءة. يمكن تكوين SKU التخزين المطلوب لـ Azure وخيارات تكرار البيانات لتلبية أي متطلبات للتوافر. يتم تخزين كل ملف تعريف مستخدم على مشاركة الملفات (file share) ويتم تحميله عند تسجيل دخول المستخدم إلى مضيف AVD. لا يستطيع المستخدم تمييز أنه يستخدم ملف تعريف عن بُعد؛ إذ يبدو ببساطة كما لو كان ملف التعريف محليًا على الجهاز. تتم إدارة ملفات التعريف باستخدام FSLogix الذي يتميز بسهولة النشر والإدارة. يتم تثبيت FSLogix على صورة الجهاز الافتراضي (VM image)، وتتم إدارة إعدادات التكوين باستخدام group policy.
FSLogix مع Azure File Storage يشكّل حلًّا رائعًا لإدارة ملفات تعريف المستخدمين دون الحاجة إلى استخدام roaming profiles أو folder redirections. علاوة على ذلك، لا توجد تعارضات في المزامنة لأنه يتم الوصول إلى ملفات التعريف دائمًا مباشرةً من الموقع البعيد.
بالإضافة إلى ذلك، يمكن عمل نسخة احتياطية لمشاركة Azure File Storage باستخدام Azure Backup إلى Azure Backup Recovery Services vault، وتكرارها بسهولة إلى مناطق أخرى للحصول على حماية إضافية.
يقدّم Azure Virtual Desktop خمس فوائد رئيسية تجعله عاملًا محوريًا لتغيير قواعد اللعبة بالنسبة للأعمال الحديثة. أولًا، يبسّط الإدارة، إذ يتيح لكم إدارة كل شيء على بوابة Azure. ثانيًا، يقلّل التكاليف من خلال التوسع الآلي الذي يوقف تشغيل الأجهزة غير المستخدمة. ثالثًا، يوفر انتشارًا عالميًا مع عمليات نشر عبر مناطق متعددة. رابعًا، يتيح Windows 10 Enterprise Multi-Session مشاركة الموارد بين المستخدمين. وأخيرًا، تصبح إدارة الصور الذهبية سهلة بلا عناء مع التكامل مع Azure DevOps.
لم تكن إدارة أجهزة سطح المكتب الافتراضية أسهل من ذلك في أي وقت مضى. مع AVD، تصبح جميع مكوّناتكم موارد Azure Resource Manager، مما يعني أنه يمكنكم إدارة كل شيء مباشرةً في بوابة Azure أو بمساعدة PowerShell. لم يعد عليكم القلق بشأن التعامل مع بوابات RDS المنفصلة أو الترخيص أو موازنة الأحمال، وما إلى ذلك. فإن Microsoft تقوم بكل ذلك نيابةً عنكم. تعيينات المستخدمين، ومجموعات أجهزة سطح المكتب، والتكامل مع Active Directory، كلّها مبسّطة ومدمجة في تجربة واحدة انسيابية، مما يحرّر فريق تقنية المعلومات لديكم للعمل على مهام أكثر استراتيجية.
بكل تأكيد. يعتمد AVD على التوسع الآلي الذي يشغّل الأجهزة الافتراضية ويوقفها بناءً على عدد جلسات المستخدمين وساعات الذروة. عندما لا يكون هناك أحد مسجّل الدخول، تتوقف تلك الأجهزة، وبالتالي لا تدفعون مقابل موارد خاملة. علاوةً على ذلك، يتيح Windows 10 Enterprise Multi-Session لعدة مستخدمين مشاركة مجموعة من أجهزة سطح المكتب بدلًا من امتلاك أجهزة افتراضية مخصصة متعددة لكل مستخدم. يقلّل نهج مشاركة الموارد هذا تكاليف الحوسبة بشكل كبير مع الحفاظ على أداء وتجربة استخدام ممتازين.
Windows 10 Enterprise Multi-Session هو نظام تشغيل مخصص حصريًا لـ Azure Virtual Desktop. وعلى عكس حلول VDI التقليدية حيث ينتهي كل مستخدم بجهاز افتراضي مخصص خاص به، يتيح Multi-Session لعدة مستخدمين مشاركة مجموعة من أجهزة سطح المكتب في الوقت نفسه. يمكنكم اعتباره وصولًا إلى نظام التشغيل Windows 10 المألوف لديكم بالفعل مع مشاركة التكاليف مع مستخدمين آخرين. وهذا يعني تحقيق وفورات كبيرة في موارد الحوسبة دون التضحية بتجربة سطح المكتب التي اعتاد عليها موظفوكم.
نعم، فإن AVD مصمم كخدمة عالمية منذ البداية. يمكنكم نشر مضيفات سطح المكتب الافتراضية عبر مناطق Azure متعددة حول العالم، مما يضمن أن يتصل المستخدمون العاملون عن بُعد لديكم دائمًا بخوادم تقع في منطقتهم الجغرافية. يؤدي هذا القرب الإقليمي إلى تجربة استخدام أسرع وأكثر سلاسة مع معدل زمن استجابة منخفض. سواء كانت فرقكم تعمل من Seattle أو Singapore أو Amsterdam، فإن الجميع يشهدون أداءً متسقًا بناءً على الموقع.
الأمان مضمّن بعمق داخل بنية Azure Virtual Desktop. تستخدم المنصة تشفيرًا قويًا لحماية البيانات سواء أثناء نقلها أو في حالة السكون، مما يضمن بقاء المعلومات التجارية الحساسة آمنة في جميع الأوقات. تضيف المصادقة متعددة العوامل (Multi-factor authentication) طبقة إضافية للتحقق من الهوية، مما يساعد على منع الوصول غير المصرح به إلى أنظمة الشركة. تعمل أدوات الكشف عن التهديدات والمراقبة المدمجة في Azure على تحليل أنماط النشاط بشكل مستمر لتحديد السلوك المشبوه والاستجابة له. يستطيع المسؤولون فرض سياسات الأمان مركزيًا من خلال Microsoft Intune أو Group Policy، بينما يوفر Azure Firewall حماية للشبكة من خلال تصفية حركة المرور الصادرة. أما بالنسبة للمؤسسات التي تعمل في القطاعات الخاضعة للتنظيم، فإن Azure Virtual Desktop يدعم أيضًا مبادرات الامتثال من خلال إبقاء البيانات داخل البنية التحتية السحابية عالية الأمان التابعة لـ Microsoft.
نعم، تدعم Managed Azure Services بشكل كامل الإدارة المستمرة والتحسين المستمر لبيئات Azure Virtual Desktop. في Intwo، نقوم بتصميم البنية التحتية الكاملة لـ AVD لديكم ونشرها وإدارتها بحيث يمكن لمؤسستكم التركيز على أولويات عملها الأساسية. تشمل خدماتنا المُدارة كل مرحلة من مراحل دورة الحياة، بما في ذلك تكوين التوسع الآلي، والإدارة الآمنة لملفات تعريف المستخدمين، والنسخ الاحتياطي اليومي، والمراقبة الأمنية المستمرة. كما نقدّم صيانة مستمرة، وتحسين الأداء، والحل الاستباقي للمشكلات. من إدارة host pool إلى استكشاف مشكلات وصول المستخدمين وحلّها، يتولى فريقنا التعامل مع التعقيد التشغيلي مع ضمان بقاء منصة سطح المكتب الافتراضية لديكم آمنة وفعّالة ومُحسّنة من حيث التكلفة على مدار الساعة.
نعم، تتمتع Intwo بخبرة واسعة في مساعدة المؤسسات على الترحيل من حلول سطح المكتب الافتراضية التقليدية داخل المؤسسة (on-premises) مثل Remote Desktop Services (RDS) أو Citrix إلى Azure Virtual Desktop. استراتيجيتنا للترحيل مصممة لتقليل الاضطراب التشغيلي إلى أدنى حد أثناء تحديث البنية التحتية لديكم. يوفر Azure Virtual Desktop منصة مرنة سحابية النشأة (cloud-native)، وعادةً ما تكون أسرع في النشر وأسهل بكثير في الإدارة مقارنةً بالأنظمة القديمة. نبدأ بتقييم بيئتكم الحالية وتحديد المسار الأكثر كفاءة للترحيل. من التخطيط وتصميم البنية إلى الاختبار والنشر النهائي، يدير فريقنا كل مرحلة من مراحل الانتقال بعناية لضمان بقاء موظفيكم منتجين بينما تنتقل مؤسستكم إلى منصة سطح مكتب أكثر قابلية للتوسع وجاهزة للمستقبل.
تتفاوت تكلفة تنفيذ Azure Virtual Desktop بناءً على عدة عوامل، بما في ذلك عدد المستخدمين ومتطلبات الأداء وهيكل الترخيص وتكوين البنية التحتية. ولأن بيئة كل مؤسسة تختلف عن غيرها، فإن Intwo لا تعتمد على باقات تسعير عامة. بل نعمل عن كثب معكم لفهم احتياجاتكم التقنية وأنماط الاستخدام وأهداف العمل لديكم قبل إعداد تقدير تكلفة مخصص. يصمم مهندسو الحلول لدينا بيئات توازن بين الأداء وقابلية التوسع واعتبارات الميزانية. ومن خلال تنفيذ استراتيجيات التوسع الآلي وتحسين الموارد، نضمن ألّا تدفعوا إلا مقابل موارد الحوسبة التي تستخدمونها فعليًا. تواصلوا مع فريقنا للحصول على استشارة تفصيلية وعرض تسعير مخصص.
صُمّم Azure Virtual Desktop ليكون قابلًا للوصول من أي جهاز حديث تقريبًا، مما يمنح الموظفين المرونة للعمل من أي مكان. يمكن للمستخدمين الاتصال من خلال أجهزة الكمبيوتر التقليدية (PCs)، أو أجهزة Mac، أو الأجهزة اللوحية، أو الهواتف الذكية، أو حتى مباشرةً عبر متصفح ويب دون الحاجة إلى أجهزة متخصصة. توفر Microsoft برامج Remote Desktop لأنظمة Windows وmacOS وAndroid وiOS، مما يسهّل على الفرق الوصول إلى مساحات عملها الافتراضية من الأجهزة المألوفة. في معظم الحالات، يكون المطلب الوحيد هو اتصال إنترنت مستقر بعرض نطاق يقارب 100 kbps (الحد الأدنى)، على الرغم من أن عرض النطاق الأعلى يحسّن الأداء لمكالمات الفيديو والتطبيقات كثيفة الرسوميات. تتيح مرونة الأجهزة هذه للمؤسسات دعم العمل الآمن والمُنتج من أي مكان تقريبًا.

اطمئن. نحن معك.
لنتواصل ونتغلب معًا على تحديات عملك.